1. 위험은 연결되는 순간부터 시작됩니다
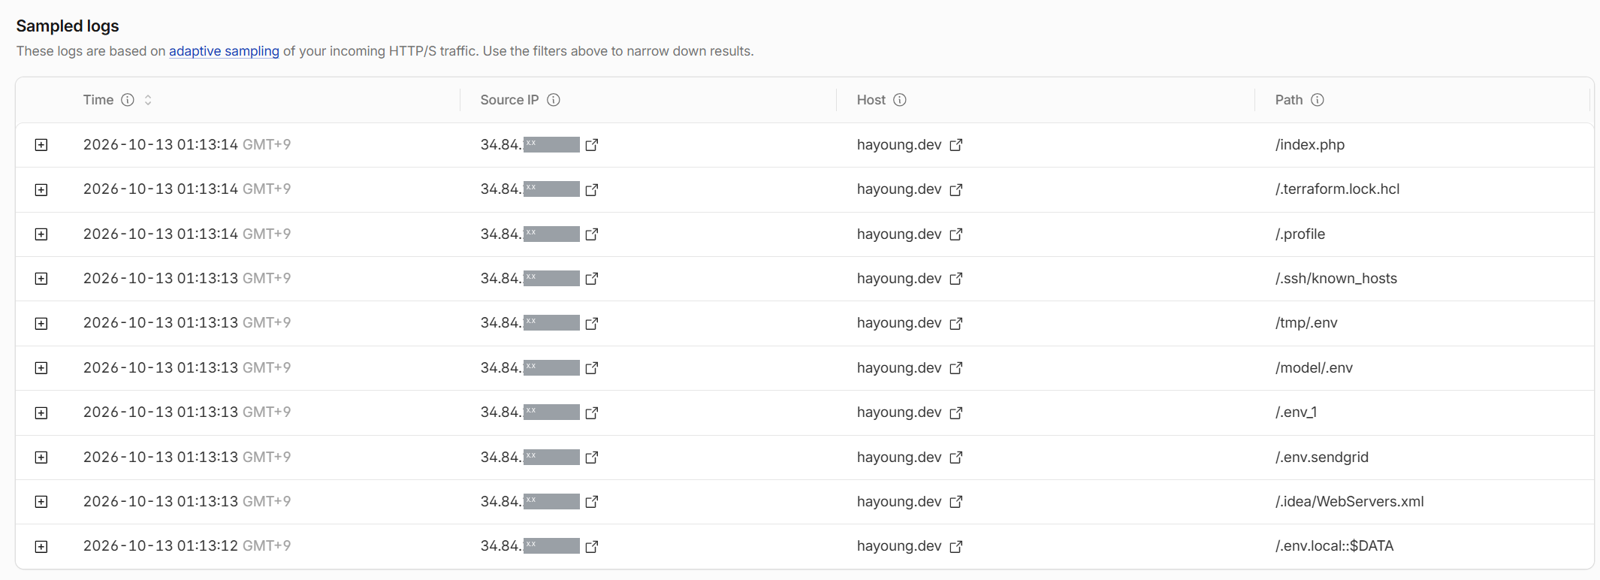
주소를 알리지 않은 이 사이트에, 연결 다음 날 새벽 한 해외 IP가 1~2초 사이 서버 비밀번호와 API 키가 담긴
설정 파일(.env, .ssh, .terraform 등)을 연달아 찾았습니다.
로그를 근거로 숨김 파일 경로를 막는 규칙을 추가하고, 인증서 발급에 쓰이는 /.well-known/ 경로는
예외로 두어 정상 동작까지 확인했습니다.
MINI PROJECT · CDN·웹 보안 적용
제품을 먼저 경험하고, 고객의 언어로 전하는 영업
고객에게 설명하기 전에, 고객이 도입할 때와 같은 순서로 CDN·웹 보안 서비스를 직접 적용해 보았습니다. Cloudflare로 구성하고, 실제 유입된 공격을 분석한 결과를 이 페이지에 담았습니다.
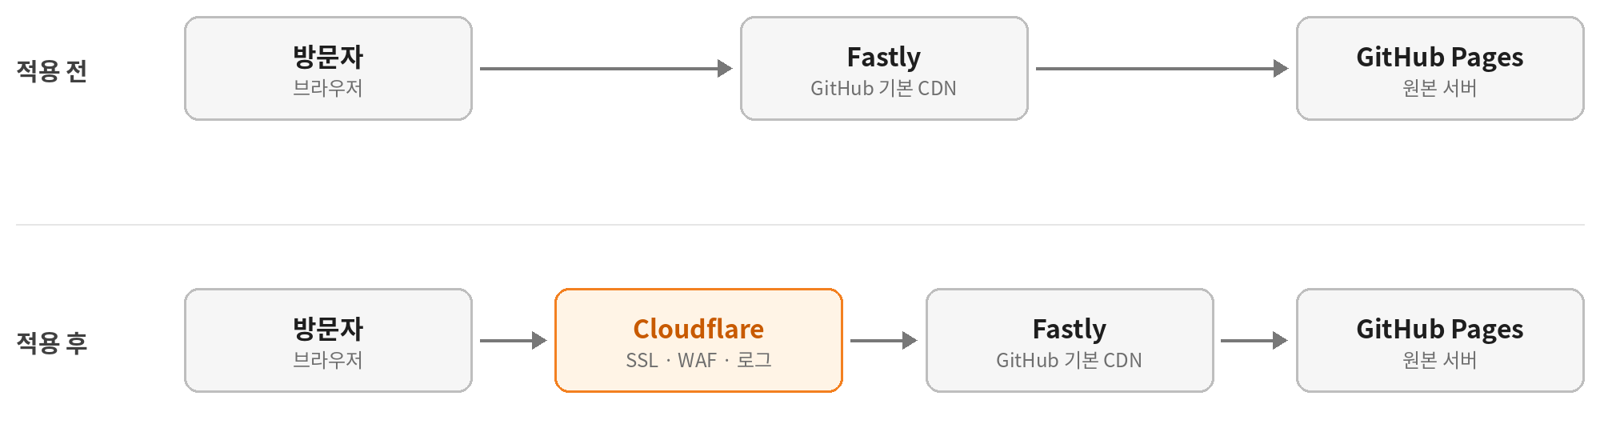
기존 서버는 그대로 두고, 앞에 보안 계층을 한 겹 얹었습니다.
주소를 알리지 않은 이 사이트에, 연결 다음 날 새벽 한 해외 IP가 1~2초 사이 서버 비밀번호와 API 키가 담긴
설정 파일(.env, .ssh, .terraform 등)을 연달아 찾았습니다.
로그를 근거로 숨김 파일 경로를 막는 규칙을 추가하고, 인증서 발급에 쓰이는 /.well-known/ 경로는
예외로 두어 정상 동작까지 확인했습니다.
적용 전 응답 헤더를 보니, 원래 서버는 이미 다른 CDN(Fastly)을 거쳐 서비스되고 있었습니다. Cloudflare를 연결한 뒤 얻은 것은 속도가 아니라 보안 규칙, 차단 기록, SSL 정책에 대한 통제권이었습니다. 이미 CDN을 쓰는 고객이라면, 대체할지 보안 계층으로만 더할지부터 함께 정해야 한다는 것을 배웠습니다.
server: cloudflare와
cf-ray를 확인할 수 있습니다. style.css를 선택하면 두 번째 새로고침부터
cf-cache-status: HIT가 보입니다.